Klaar Lagebild
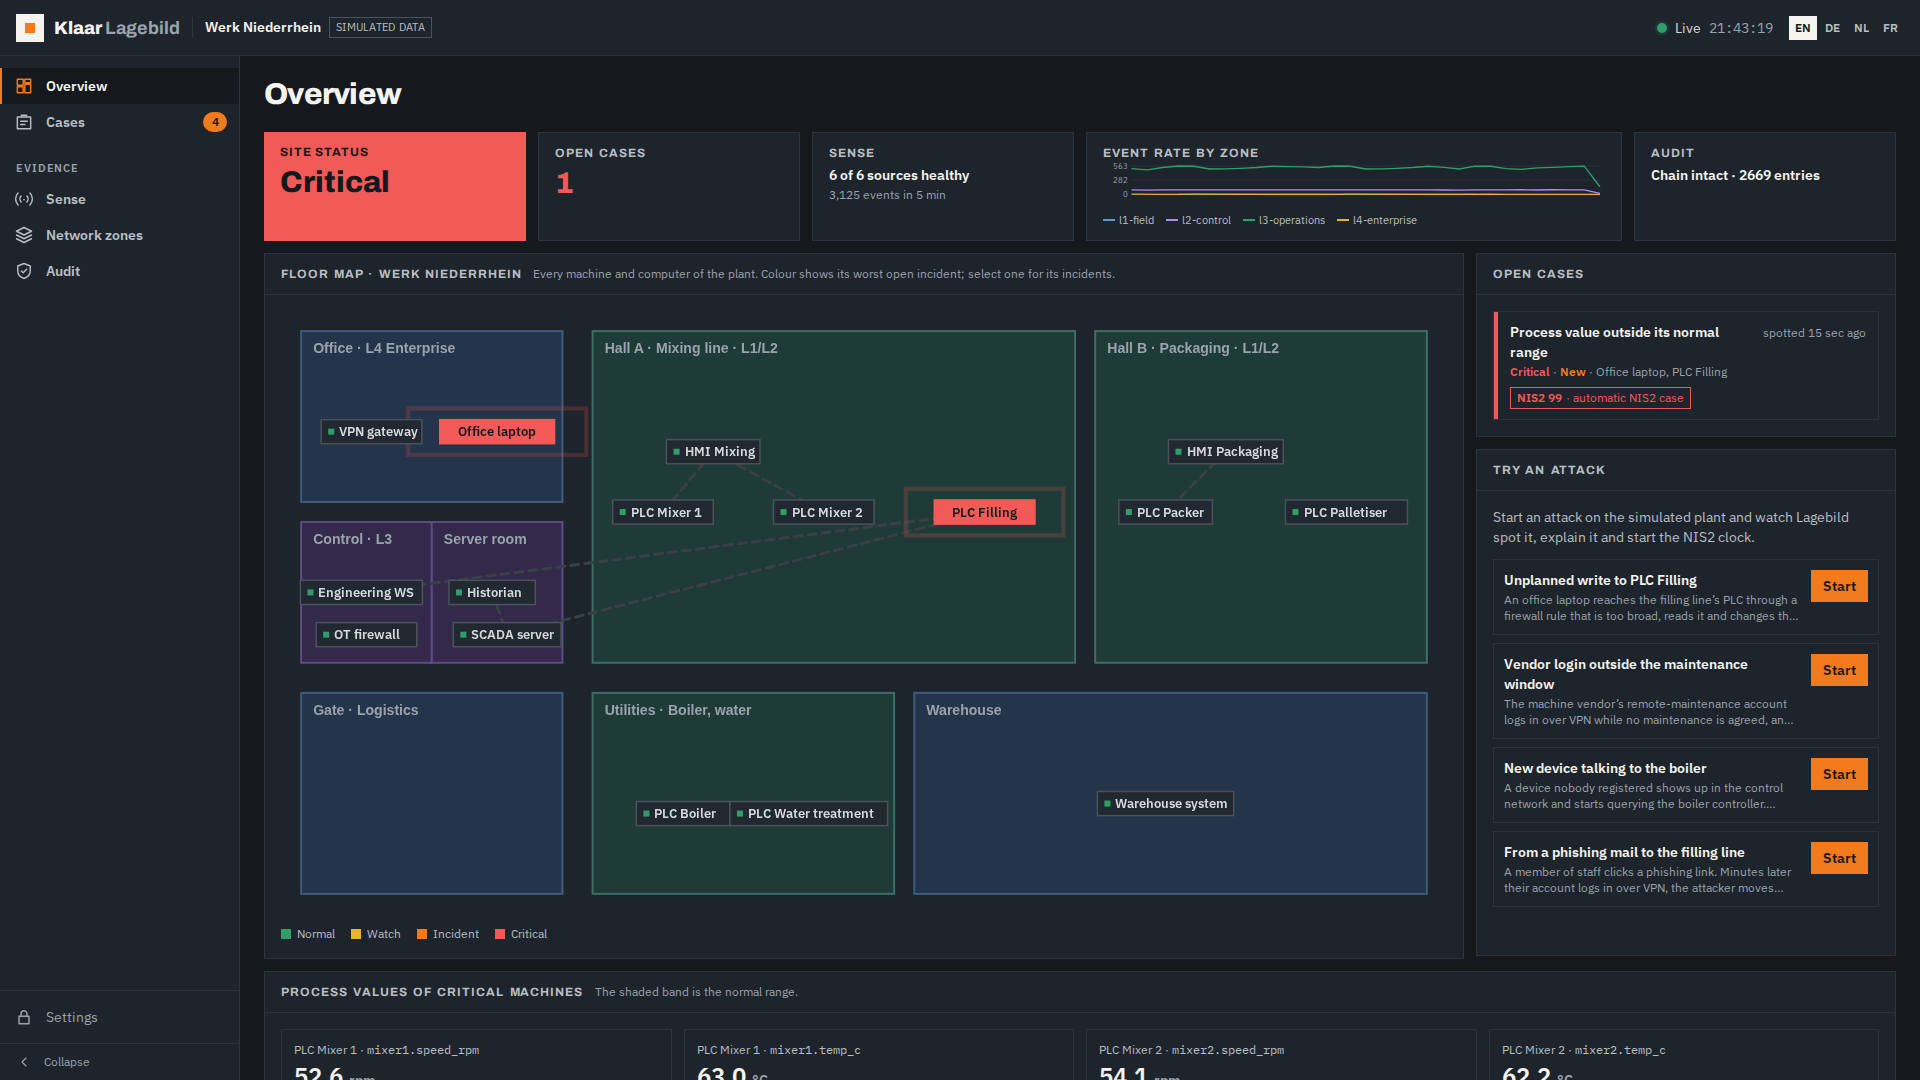
Ein Bild Ihres Standorts für IT und OT. Lagebild sammelt, was Ihre Werkzeuge ohnehin sehen, verknüpft es mit Anlagenkontext, macht aus Befunden Maßnahmen und bewahrt die Nachweise für NIS2.
Erfassen
Signale aus dem sammeln, was Sie schon betreiben: SCADA, Historians, OT-Monitoring, Firewalls, Fernzugang, Backups. Nur lesend, mit niedriger, vereinbarter Rate. Ihre Betriebssysteme werden nie belastet.
Verknüpfen
Anlagenkontext ergänzen: Kritikalität der Assets, Wartungsfenster, Schichten, Dienstleisterzugänge. Das Rauschen sinkt, echte Vorfälle werden sichtbar.
Handeln
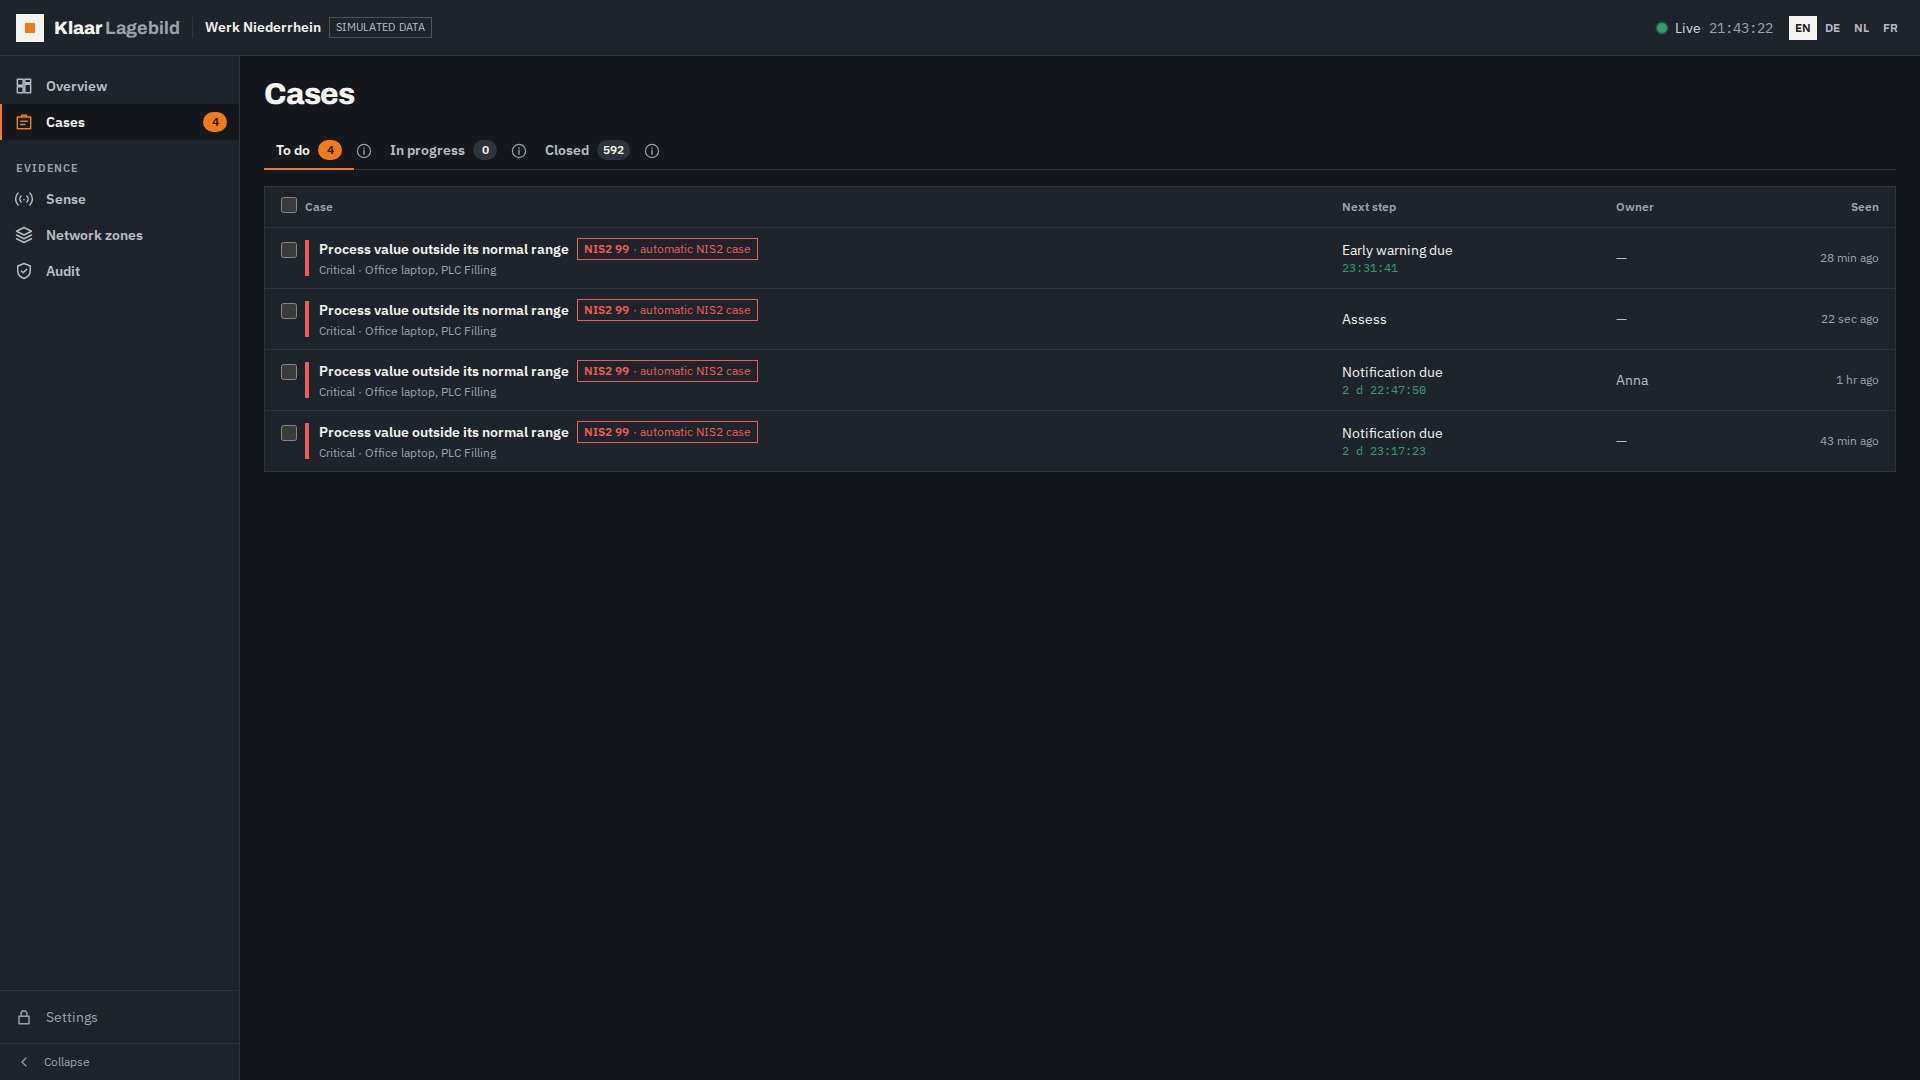
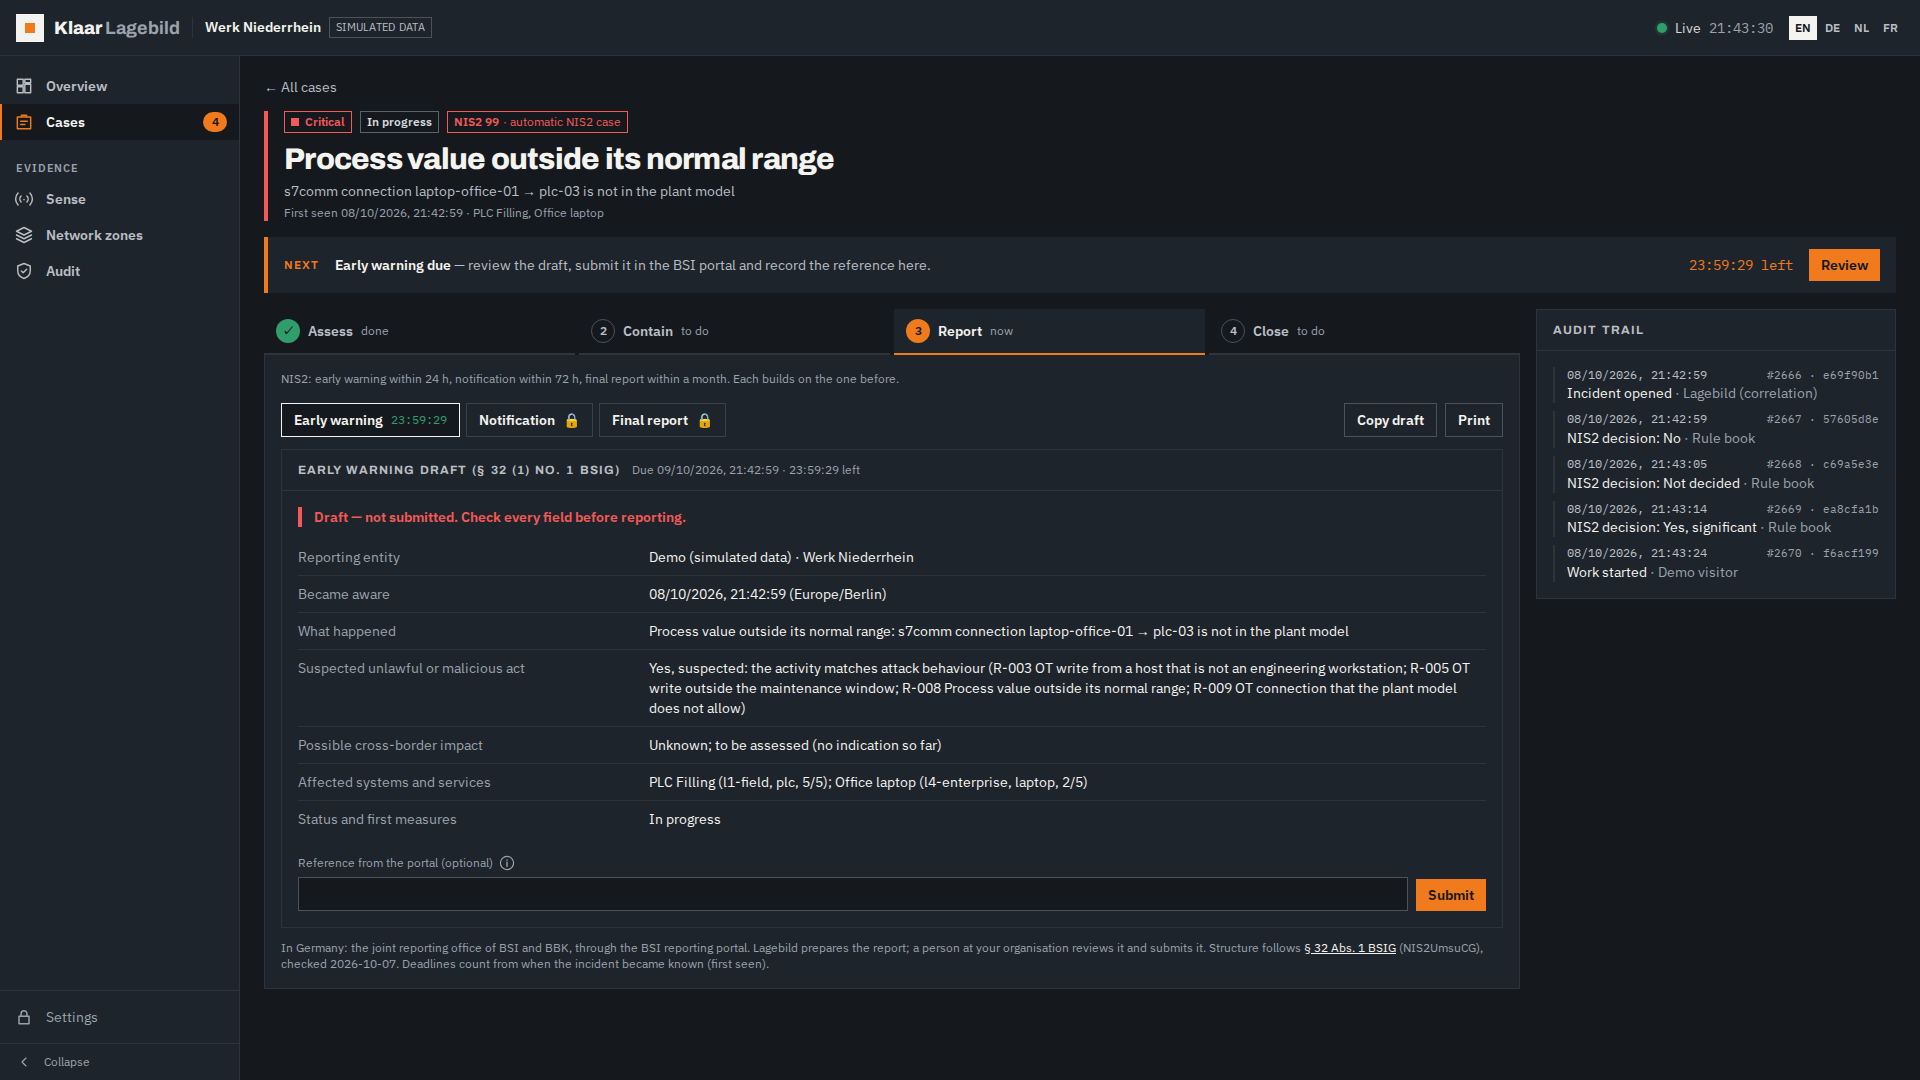
Jeder Fall bekommt einen nächsten Schritt, eine zuständige Person und ein Playbook. NIS2-Meldungen werden für Sie vorbereitet; Sie prüfen und geben ab.
Nachweisen
Jedes Signal, jede Entscheidung und jede Maßnahme wird protokolliert. NIS2-Nachweise für das BSI (in der Schweiz: das BACS) und Ihre Geschäftsleitung, eingebaut.
Aufgebaut auf Ihren vorhandenen Werkzeugen und bewährter Open Source. Kein Lock-in. Läuft in einer deutschen/EU-Cloud oder on-prem, auf Wunsch ohne Netzverbindung.
So arbeiten wir: Sicherheit ohne Stillstand.
Sehen
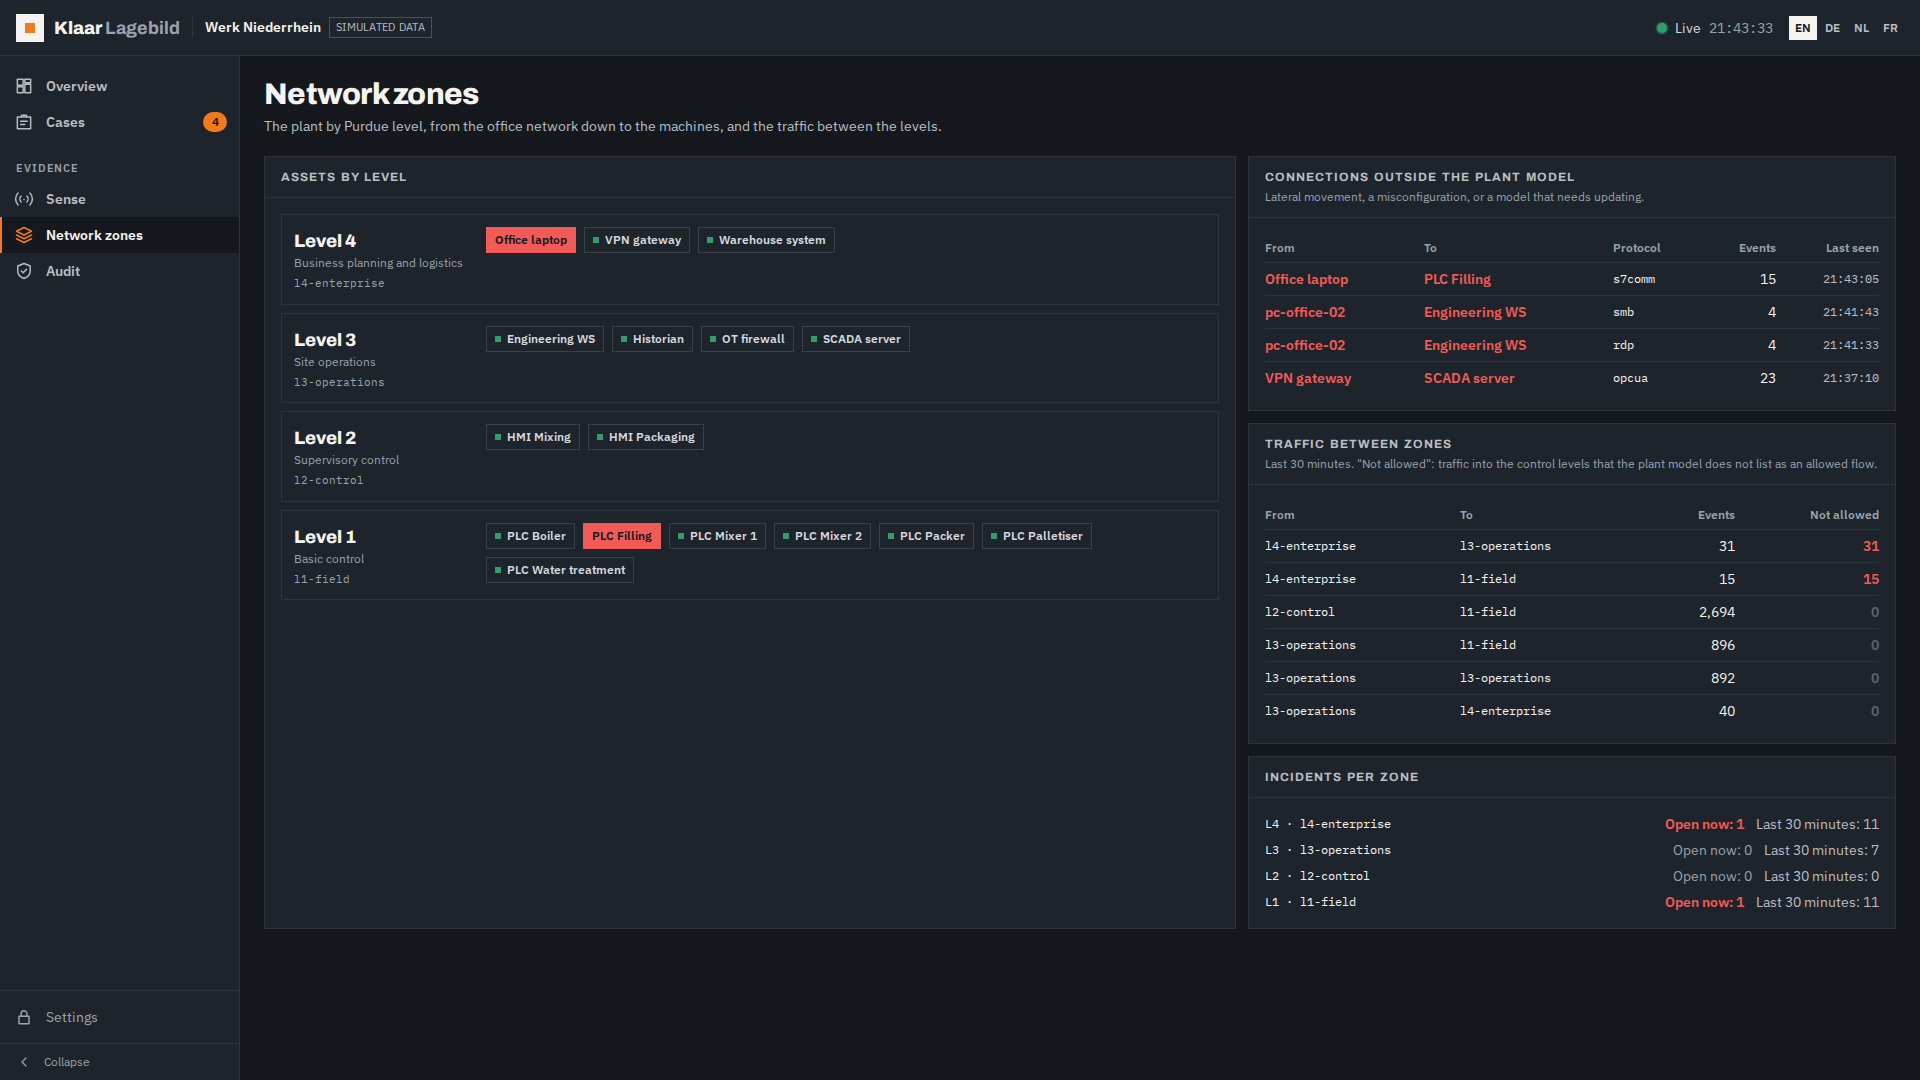
Passive Bestandsaufnahme von Assets und Verbindungen. Nichts greift in die laufende Steuerung ein.
Priorisieren
Risiken nach Auswirkung auf Sicherheit und Verfügbarkeit ordnen, nicht nach Checkliste.
Beheben
Umsetzung in Ihren Wartungsfenstern, gemeinsam mit Ihrem Anlagenteam.
Nachweisen
Prüffähige Dokumentation für BSI oder BACS und Ihre Geschäftsleitung.
In der Demo